H3C SecPath 企业级防火墙技术开发指南 从G3到G5的全系列解析与应用
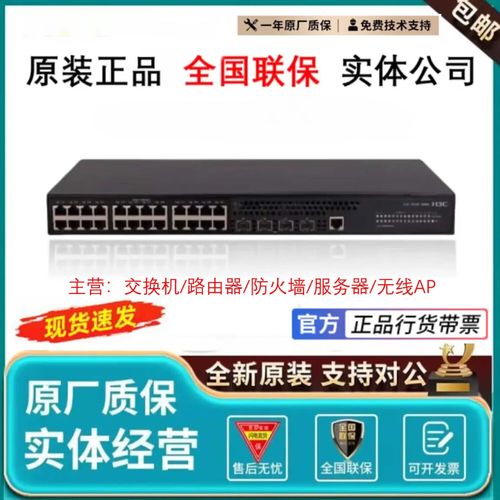
随着企业数字化转型的深入和网络攻击手段的不断演进,企业级防火墙作为网络安全的第一道防线,其技术开发与部署策略显得尤为关键。H3C(新华三)作为国内领先的ICT解决方案提供商,其SecPath系列防火墙凭借高性能、高可靠性和丰富的安全功能,在政企、金融、教育等行业得到广泛应用。本文将围绕H3C企业级全新正品防火墙,涵盖G3、A1、A3、A5、G5等多个型号(用户提到的“c/s/a/m/e-g3/a1/a3/a5/g5”可理解为SecPath系列中的G3、A1、A3、A5、G5等分支),从技术开发的角度,深入探讨其架构特点、开发接口、二次开发实践以及正品保障的重要性。
一、H3C SecPath G3/A1/A3/A5/G5系列概述
H3C SecPath系列防火墙根据性能、接口密度、扩展能力等维度分为多个子系列:
- G3系列:定位中小企业及分支机构,具备基础防火墙、VPN、入侵防御等功能,适合百兆至千兆级吞吐场景。
- A1/A3/A5系列:面向中型企业,提供更高吞吐和并发连接数,支持丰富的应用层安全(如IPS、AV、URL过滤)。
- G5系列:高端企业级/运营商级防火墙,具备T级吞吐、虚拟化、高可用等特性,适用于大型数据中心和核心网络。
这些型号均基于H3C自研的Comware操作系统,并支持开放API、RESTful接口、NETCONF等北向接口,为技术开发提供了坚实基础。
二、技术开发核心:开放接口与自动化
H3C企业级防火墙的技术开发主要围绕以下几个方向:
1. RESTful API开发
H3C防火墙提供完整的RESTful API,开发者可以通过HTTP/HTTPS请求实现对设备的管理、监控和配置下发。例如,使用Python的requests库可以轻松获取设备状态或下发安全策略。
`python
import requests
import json
示例:获取防火墙接口流量统计
url = "https://192.168.1.1/api/v1/interface/stats"
headers = {"Content-Type": "application/json", "Authorization": "Bearer
response = requests.get(url, headers=headers, verify=False)
print(json.dumps(response.json(), indent=2))`
该接口支持动态策略调整、日志导出、会话管理等,便于集成到SIEM或自动化运维平台。
2. NETCONF/YANG模型
对于更复杂的配置管理,H3C防火墙支持NETCONF协议和YANG数据模型,允许开发者通过ncclient等库进行事务性配置。例如,批量创建安全域和策略:
`python
from ncclient import manager
with manager.connect(host='192.168.1.1', port=830, username='admin', password='password', hostkeyverify=False) as m:
config = '''
'''
m.editconfig(target='candidate', config=config)
`
3. 日志与遥测开发
H3C防火墙支持Syslog、NetStream、sFlow等日志输出方式,开发者可基于这些数据构建实时安全分析平台。例如,通过解析Syslog中的攻击事件,结合Elasticsearch实现关联分析。
三、二次开发实践:定制化安全策略
在实际项目中,企业往往需要根据业务特点开发定制化安全策略。以某金融客户为例,其要求防火墙能够自动识别高危IP并动态阻断。开发步骤如下:
- 数据采集:通过RESTful API定时获取会话表和威胁日志。
- 威胁情报匹配:将采集数据与本地威胁情报库比对。
- 策略下发:发现恶意IP后,调用API创建黑名单策略。
- 验证与回滚:下发后验证策略生效,并可设定超时自动撤销。
`python
def block_ip(ip, duration=3600):
# 调用API添加黑名单
url = f"https://192.168.1.1/api/v1/security/blacklist"
data = {"ip": ip, "action": "deny", "timeout": duration}
requests.post(url, json=data, headers=headers, verify=False)`
这种开发方式显著提升了安全响应速度,降低了人工干预成本。
四、全新正品与开发生态
值得注意的是,H3C防火墙的技术开发必须建立在“全新正品”基础上,原因如下:
- 硬件一致性:非正品设备可能存在硬件差异,导致API行为不一致或性能不达标。
- 固件与许可:正品设备可获取官方最新固件和开发许可(如API授权),确保接口稳定和安全。
- 技术支持:正品用户可享受H3C官方技术支持,获取开发文档、SDK和故障排查服务。
因此,在采购和开发过程中,应通过H3C授权渠道获取设备,并验证序列号、防伪标签及官方授权书。
五、与展望
H3C SecPath G3/A1/A3/A5/G5系列企业级防火墙为技术开发提供了丰富的接口和强大的底层能力。通过RESTful API、NETCONF、遥测数据等,开发者可以构建自动化运维和智能安全响应系统。坚持使用全新正品设备是保障开发稳定性和长期可维护性的前提。随着AI和零信任架构的融合,H3C防火墙将进一步开放智能分析接口,赋能企业安全开发新范式。
如若转载,请注明出处:http://www.vcazx.com/product/71.html
更新时间:2026-10-13 21:42:14